「被害総額17億円」の真実から学ぶ
持続可能なセキュリティ経営へのシフト
セキュリティソフトやVPNといった「守り」だけでは防ぎきれない時代。
自社のIT資産を可視化し、リスクを経営数字(想定被害額)で評価する。
コンサルタント不要で自律的にセキュリティを高め続けるプラットフォーム。
こんなセキュリティ・IT運用のお悩み、抱えていませんか?
多くの企業が同じ課題に頭を悩ませています。後回しにするほど、万が一の被害額は膨らみます。
奉行11のサポート終了(EOSL)対応が後回し
自社サーバーの更新時期が迫っているが、奉行クラウドへの移行コストやセキュリティ対策の手順が分からず踏み切れない。
万が一の想定被害額や影響度が不透明
自社がサイバー攻撃に遭った場合の事業停止期間や想定損害額が試算できておらず、経営陣への説明が難しい。
取引先・親会社からのセキュリティ監査対応が負担
大企業から要求される複雑なセキュリティアンケート調査票の作成に追われ、本来のIT業務を圧迫している。
なぜ「勘定奉行クラウド」は無事だったのか?
2024年9月、ランサムウェア攻撃によってほぼ全ての主要システムが停止した株式会社関通。しかし、そのわずか1ヶ月前にオンプレミス(自社サーバー)から「勘定奉行クラウド(SaaS)」への移行を完了していた財務・会計データは、完全に無傷でした。
たとえ自社のデータセンターがサイバー攻撃の被害に遭っても、クラウドにデータが保管されていれば業務は即座に継続できます。関通の17億円に及ぶ被災体験は、「オンプレミスからSaaSへの移行=究極のBCP対策」であることを証明しました。
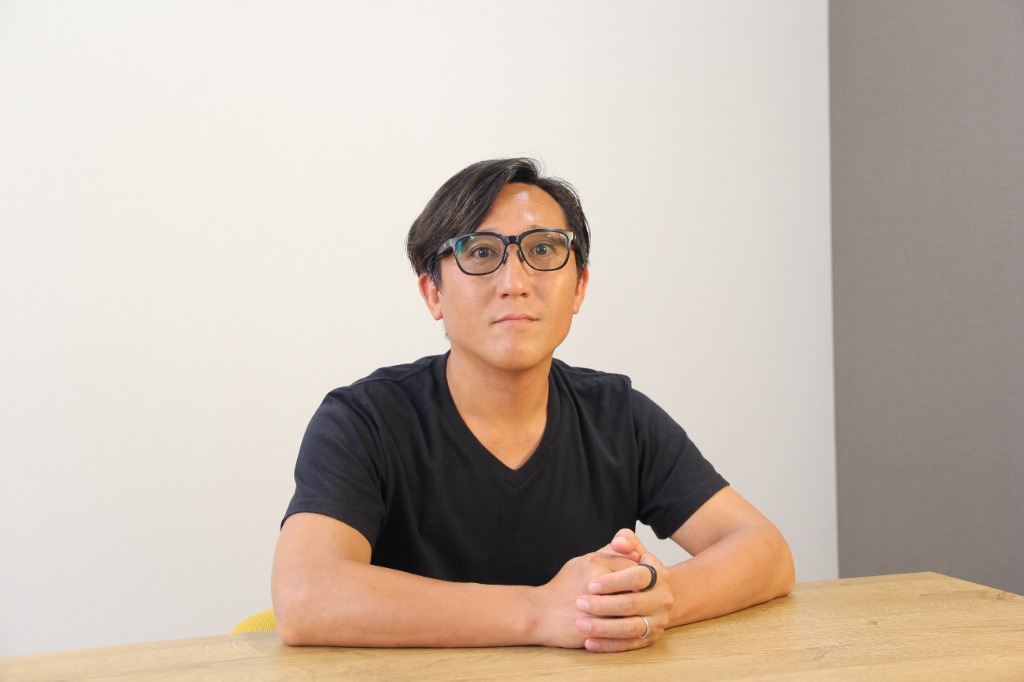
元 株式会社関通 経営企画本部長
達城 利元 氏
自社のセキュリティ・移行効果シミュレーション
お客様の現状に合わせて、シミュレーターまたは簡易診断をご利用いただけます。
奉行11 継続リスク & クラウド移行シミュレーター
ご利用中の奉行11製品(サーバー運用)を選択してください。被害発生時の財務リスクを計算します。
対象製品の選択(複数選択可)
奉行11 運用の継続リスク予測
奉行クラウド移行による導入効果
ランサムウェア対策における「オンプレミス vs クラウド」コスト・リスク比較
一般論として、自社サーバー(オンプレミス)で高度なセキュリティを自力で維持するコストと、クラウド(SaaS)へ移行した際の防御効果の比較です。
| 比較項目 | オンプレミス運用(自社サーバー) | クラウド(SaaS)移行 |
|---|---|---|
| ランサムウェア感染時のリスク |
極めて高い 社内ネットワークに侵入された際、サーバー本体だけでなく同一ネットワーク内のバックアップデータまで同時に暗号化されるリスクが極めて高い。 |
極めて低い データは物理防護された堅牢なデータセンター上のクラウド(Microsoft Azure等)に保管・多重化されるため、社内LAN의 感染が及ばない。 |
| 平均復旧期間(被災時) |
数週間〜1ヶ月以上 代替サーバー機器の調達、OS・DBの再インストール、整合性チェック、バックアップデータの長時間の書き戻しなど、長期の操業停止が不可避。 |
最短数時間〜1日以内 クラウド上のバックアップポイントから別インスタンスへ即座にアクセスを切り替えることで、機材トラブルに関わらず業務を再開。 |
| セキュリティ対策に必要なコスト |
年間数百万円〜の投資が必要 侵入防止装置(UTM/次世代FW)、端末監視(EDR)、強固な物理分離バックアップシステム、ログ監視サーバーなど、個別のライセンスと機器導入が必要。 |
利用料に標準内包 サーバー防御や多要素認証(MFA)、通信の暗号化はプラットフォーム標準機能として提供。個別機材の購入や構築コストが不要。 |
| 運用・保守の工数 |
担当者の負担大(属人化) OSやミドルウェアのパッチ適用、ハードウェアの寿命管理、サポート終了(EOSL)に伴う定期的な大規模アップグレード作業が不可欠。 |
保守管理不要(自動化) サーバーメンテナンス、セキュリティ更新、OSアップデートなどはすべてクラウドベンダー側が自動処理。自社での管理負荷ゼロ。 |
セキュリティ経営を実現する 3つのサポート柱
ツール提供にとどまらず、知識・相談・管理システムをワンストップで支援します。
1. 定期勉強会・事例共有
専門家による最新サイバー脅威動向の解説と、関通をはじめとする被災企業の非公開事例をもとにした実践的なセキュリティ講習を定期開催。
2. 専門家チャット相談
「自社の設定で問題ないか」「監査アンケートにどう答えるか」など、困った時は管理画面から直接専門家にチャット相談可能。万が一の時も伴走します。
3. 自律型OS 『RASHIN』
自社のIT資産・クラウド認証・奉行システムのリスクを自動評価し、直感的なパズル形式で次に実施すべきタスクを提示します。
RASHIN の主要4機能と実際の画面イメージ
直感的で美しいUIデザイン。専門知識がなくても、自社のリスク状況を一目で把握・管理できます。
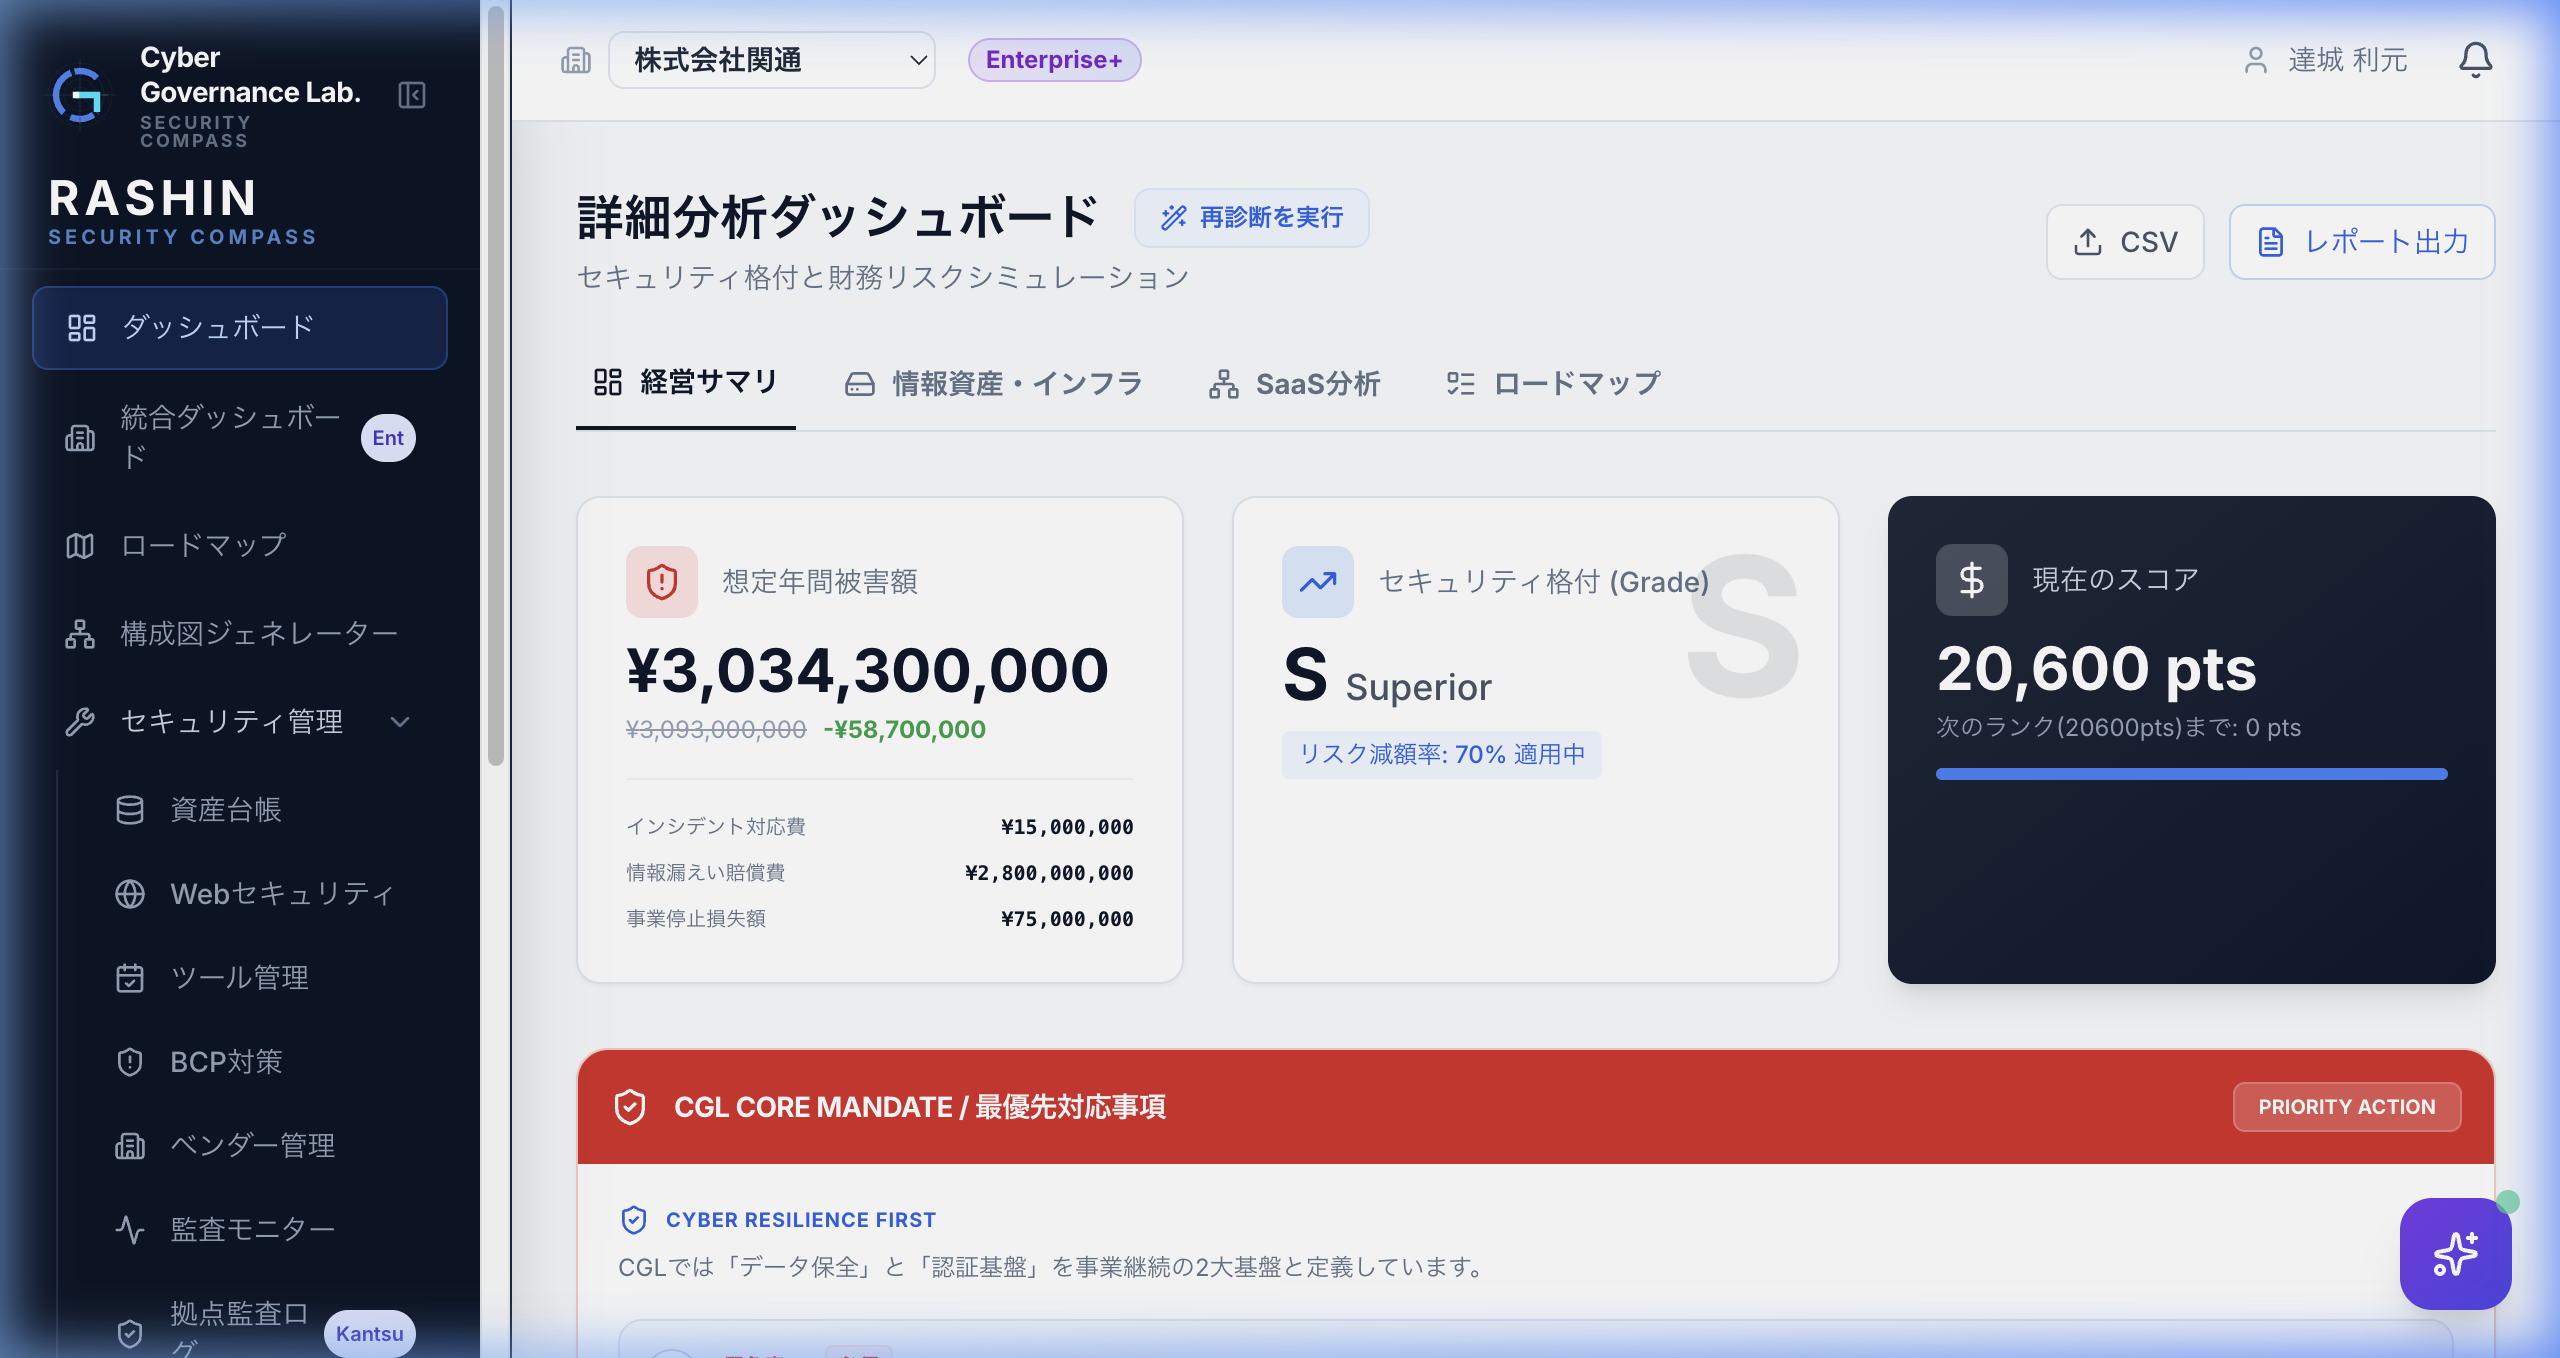
経営サマリダッシュボード
評価スコア・想定最大被害額・復旧予想日数をリアルタイムでグラフ化。難解な技術用語を使わず、経営陣や取締役会にそのまま提示できるレポートを即時出力します。
- 想定被害額のリアルタイム自動試算
- 全社のリスクレベル推移を一画面に集約
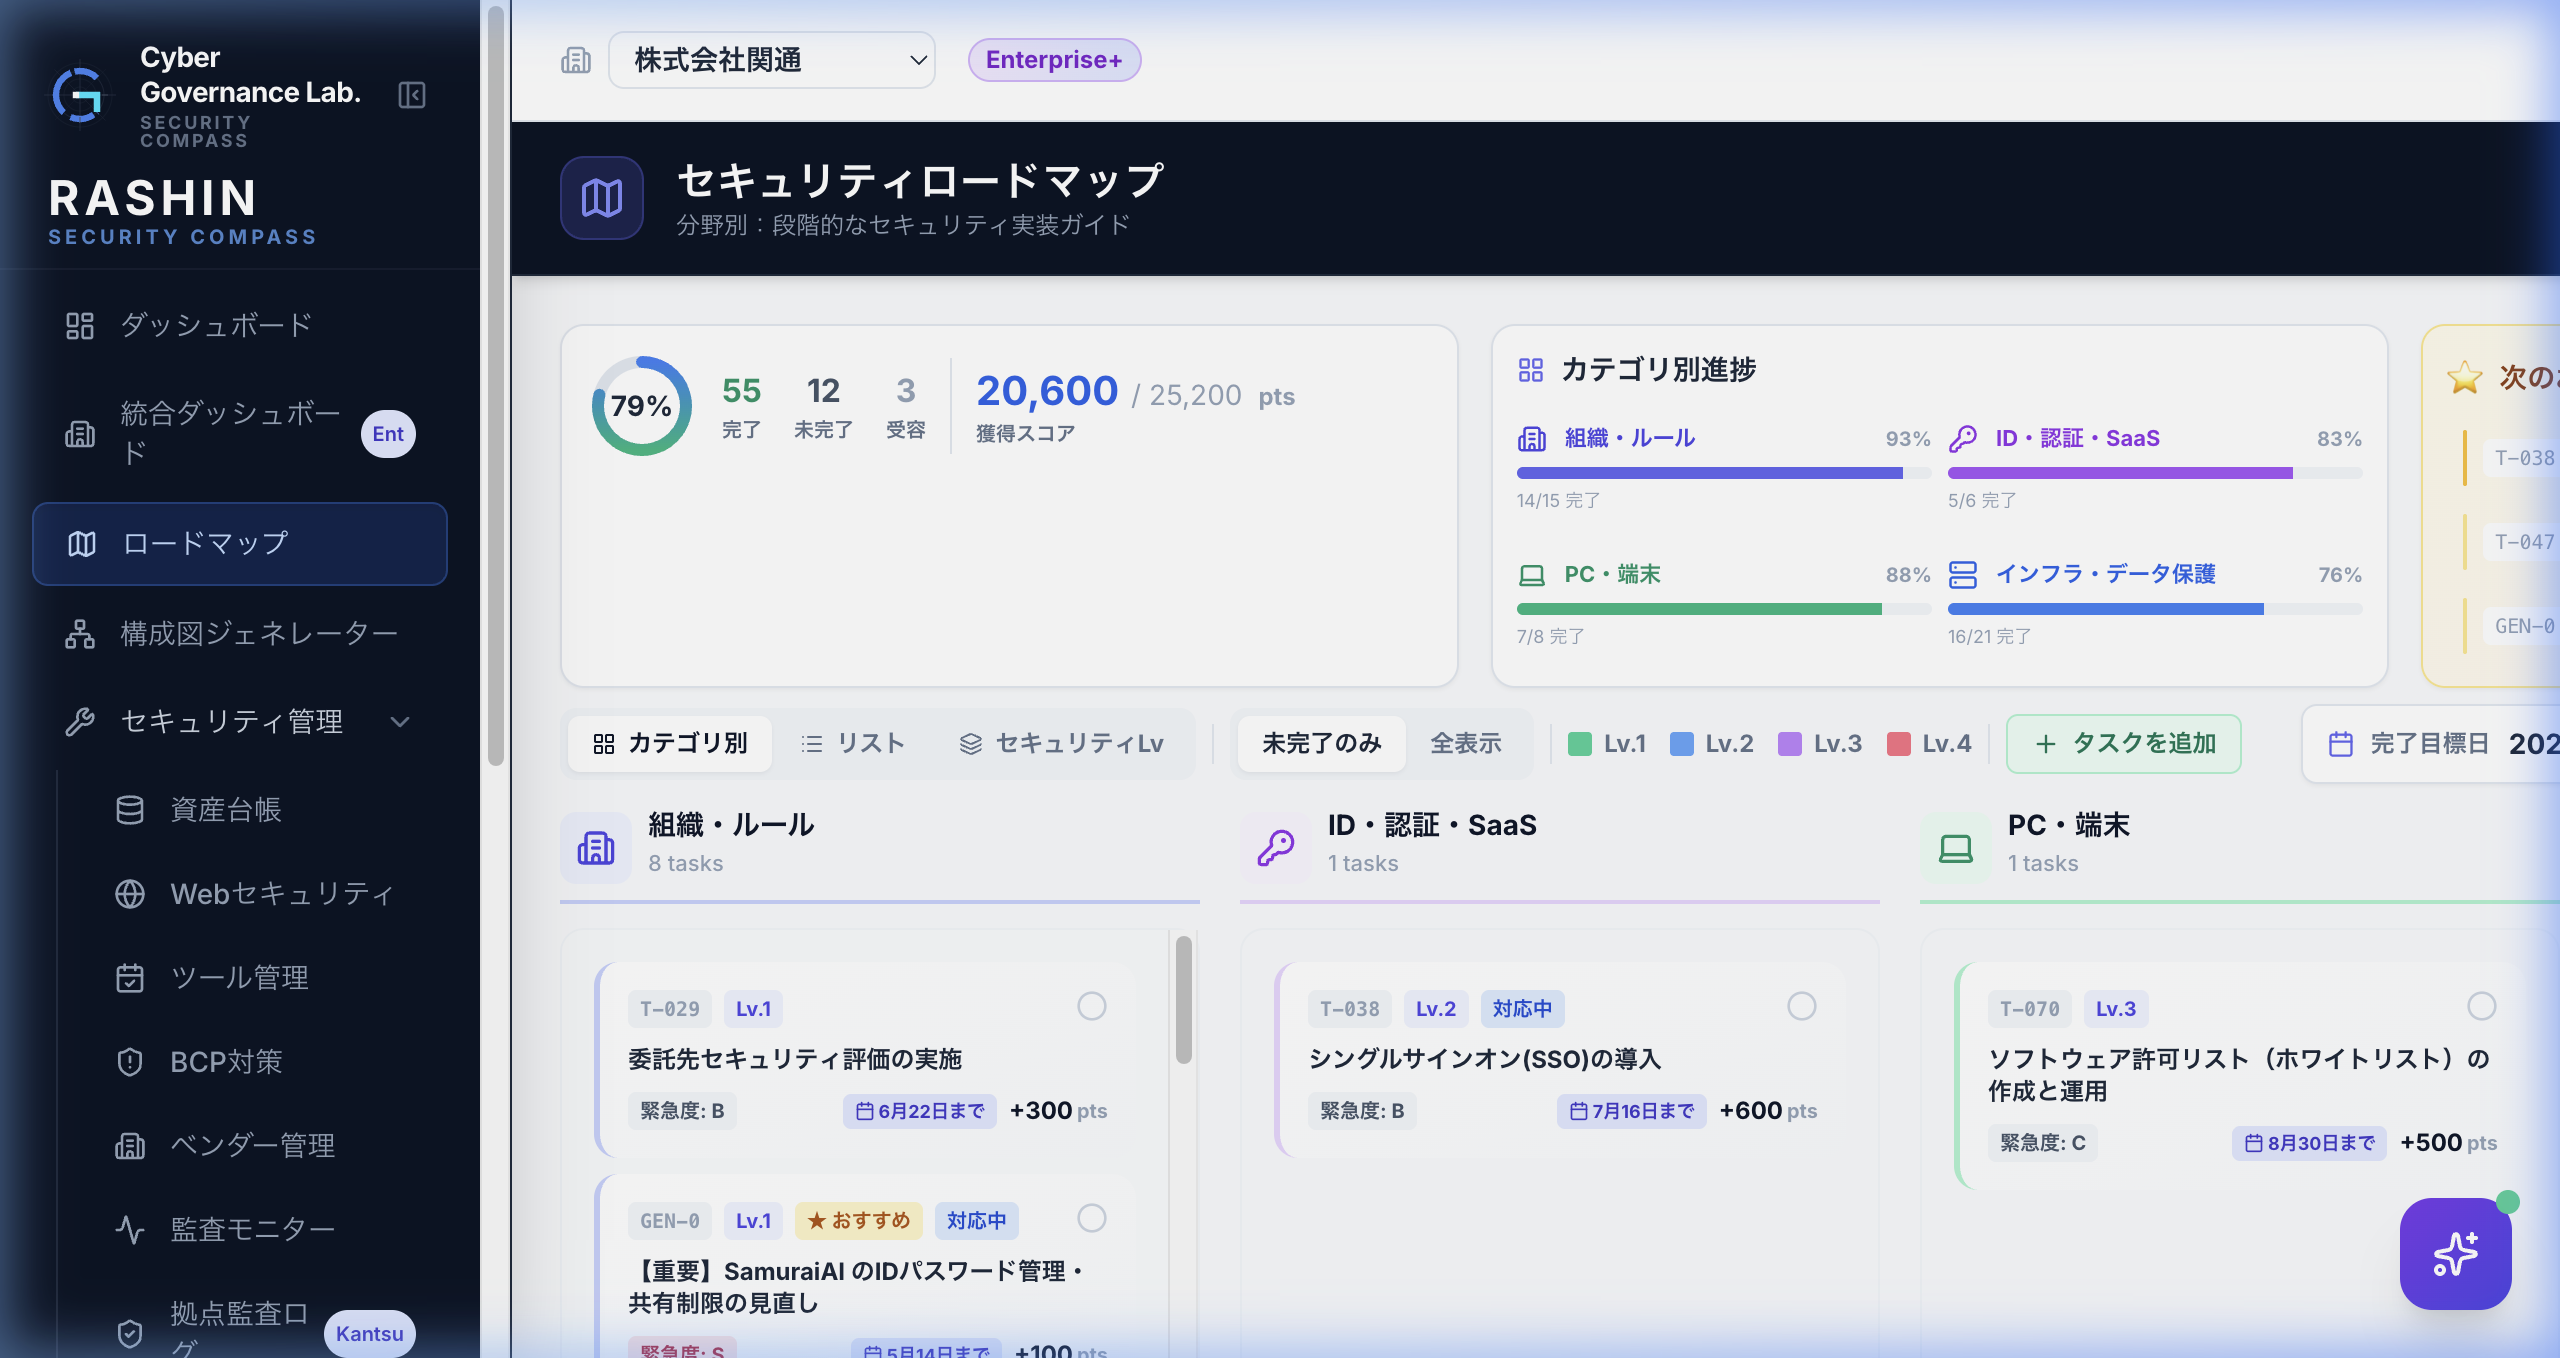
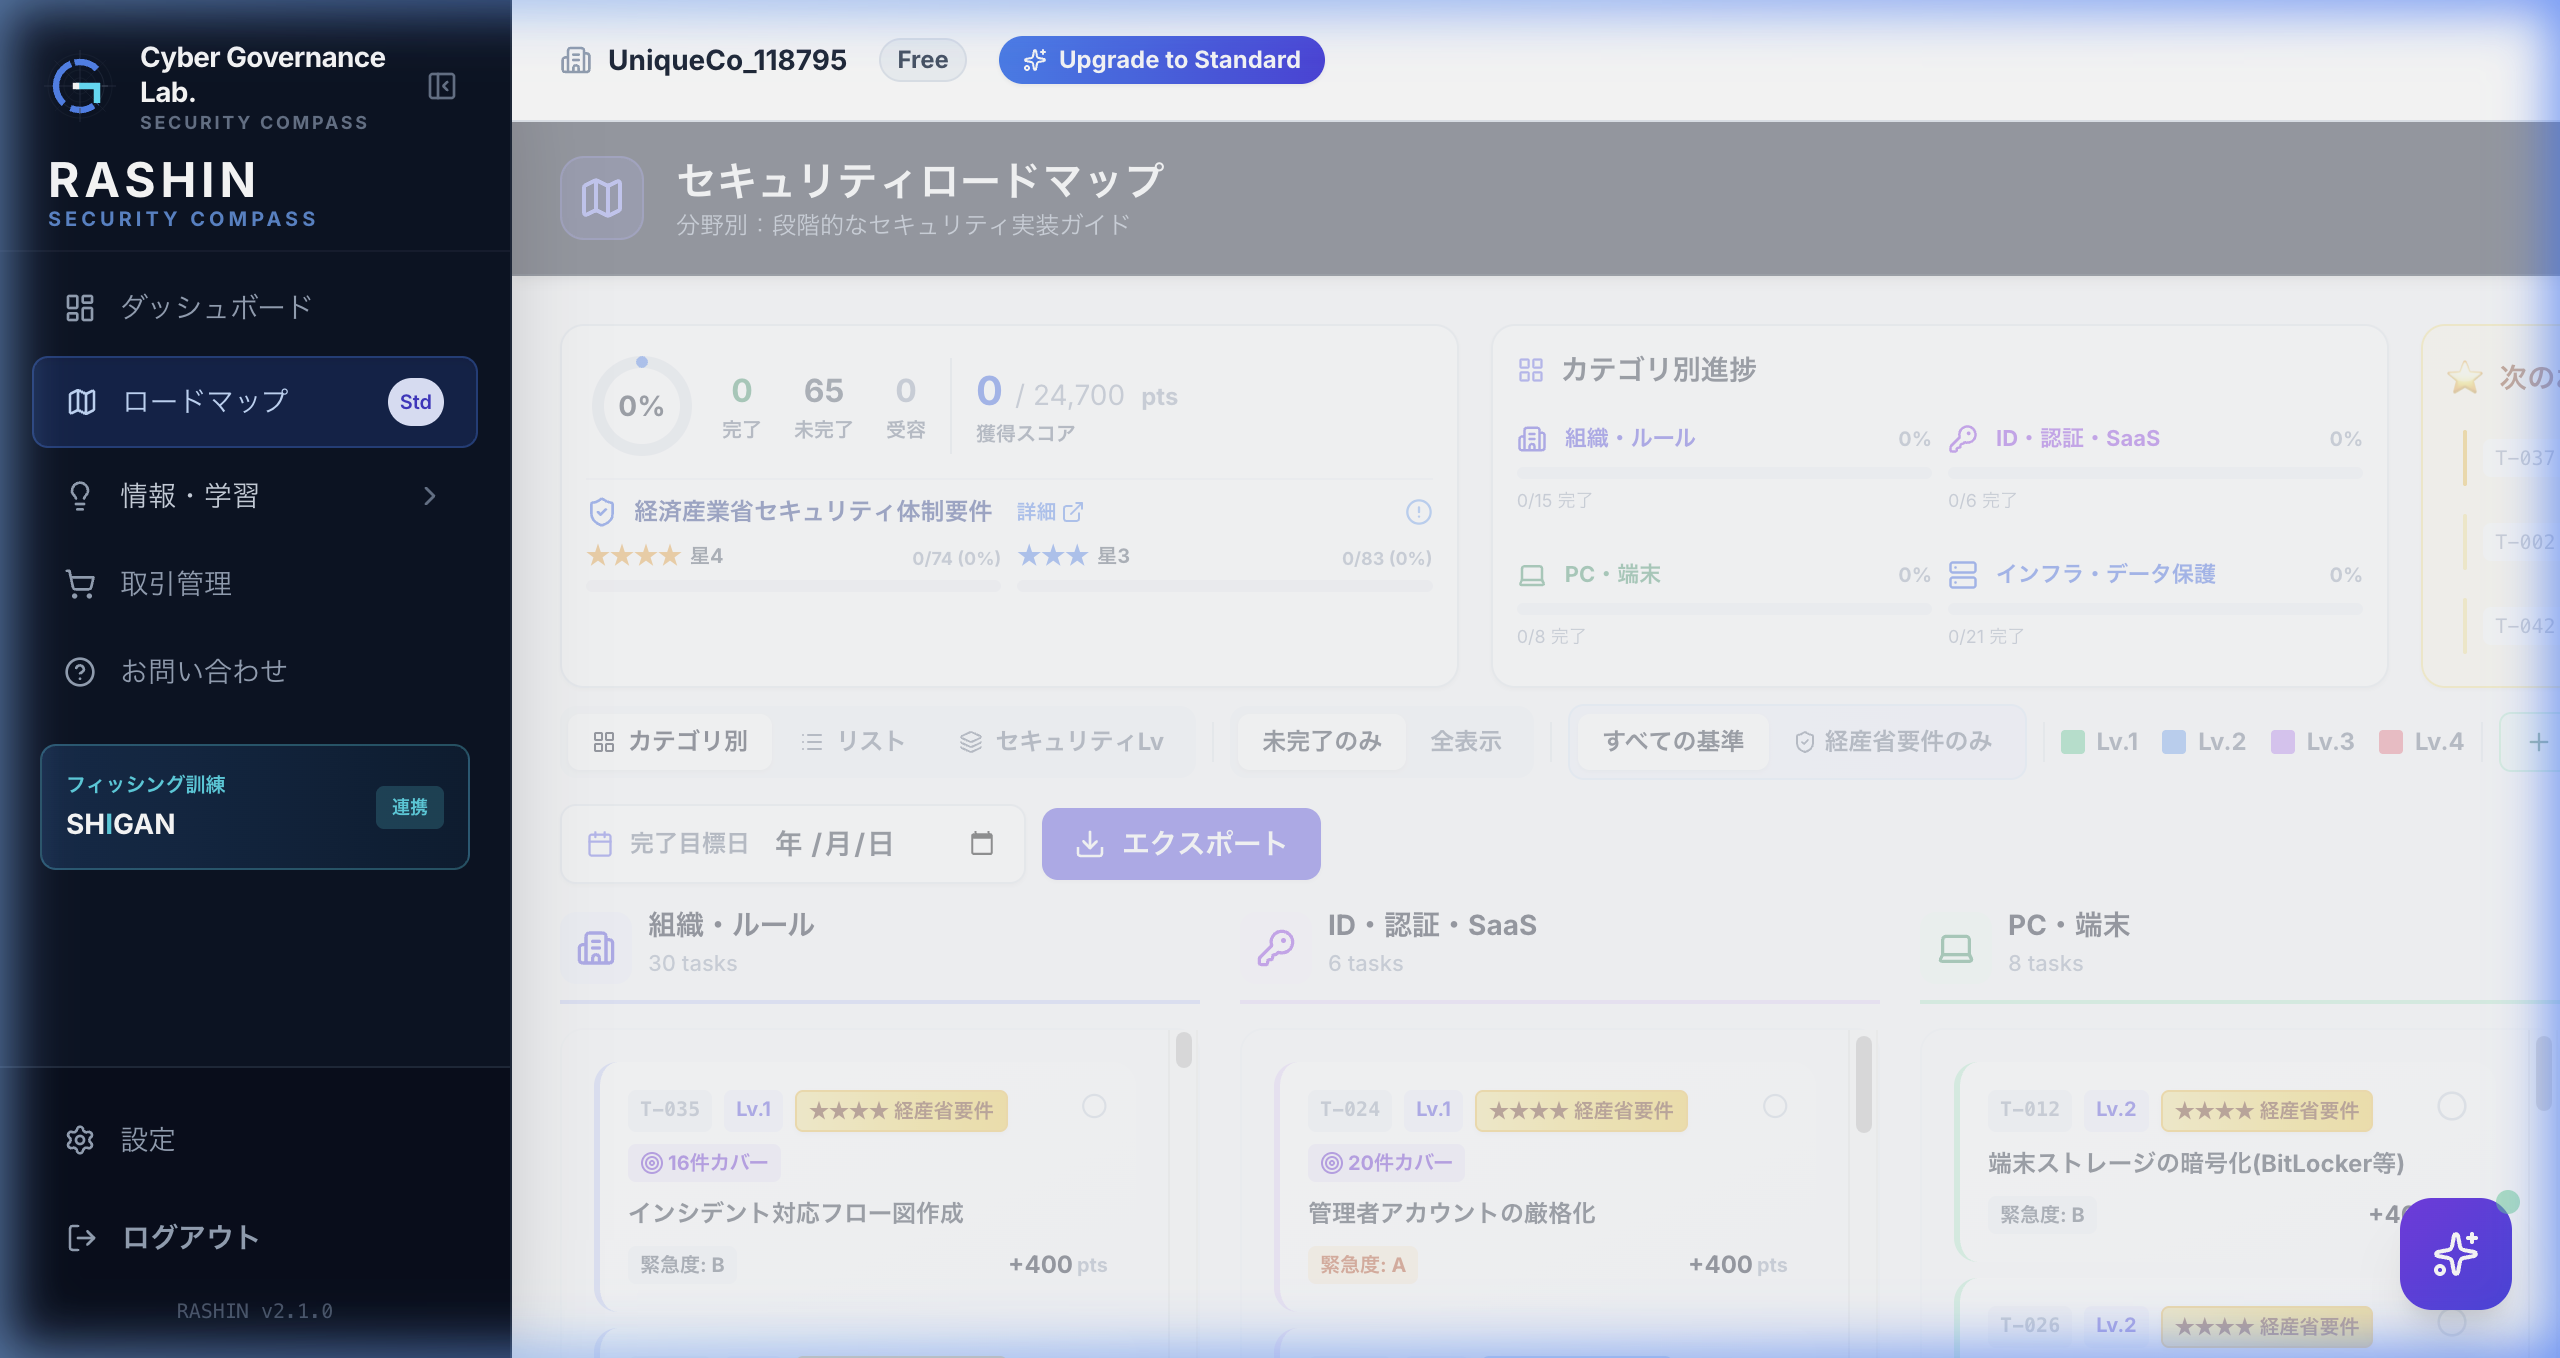
自走型パズルロードマップ
自社の環境に合わせたセキュリティ強化ステップを自動生成。優先度順に整理されたパズル形式のタスクを1つずつクリアするだけで、確実なセキュリティレベル向上が達成されます。
- 優先度に応じた段階的アプローチ
- 具体的な手順書・テンプレートを標準提供
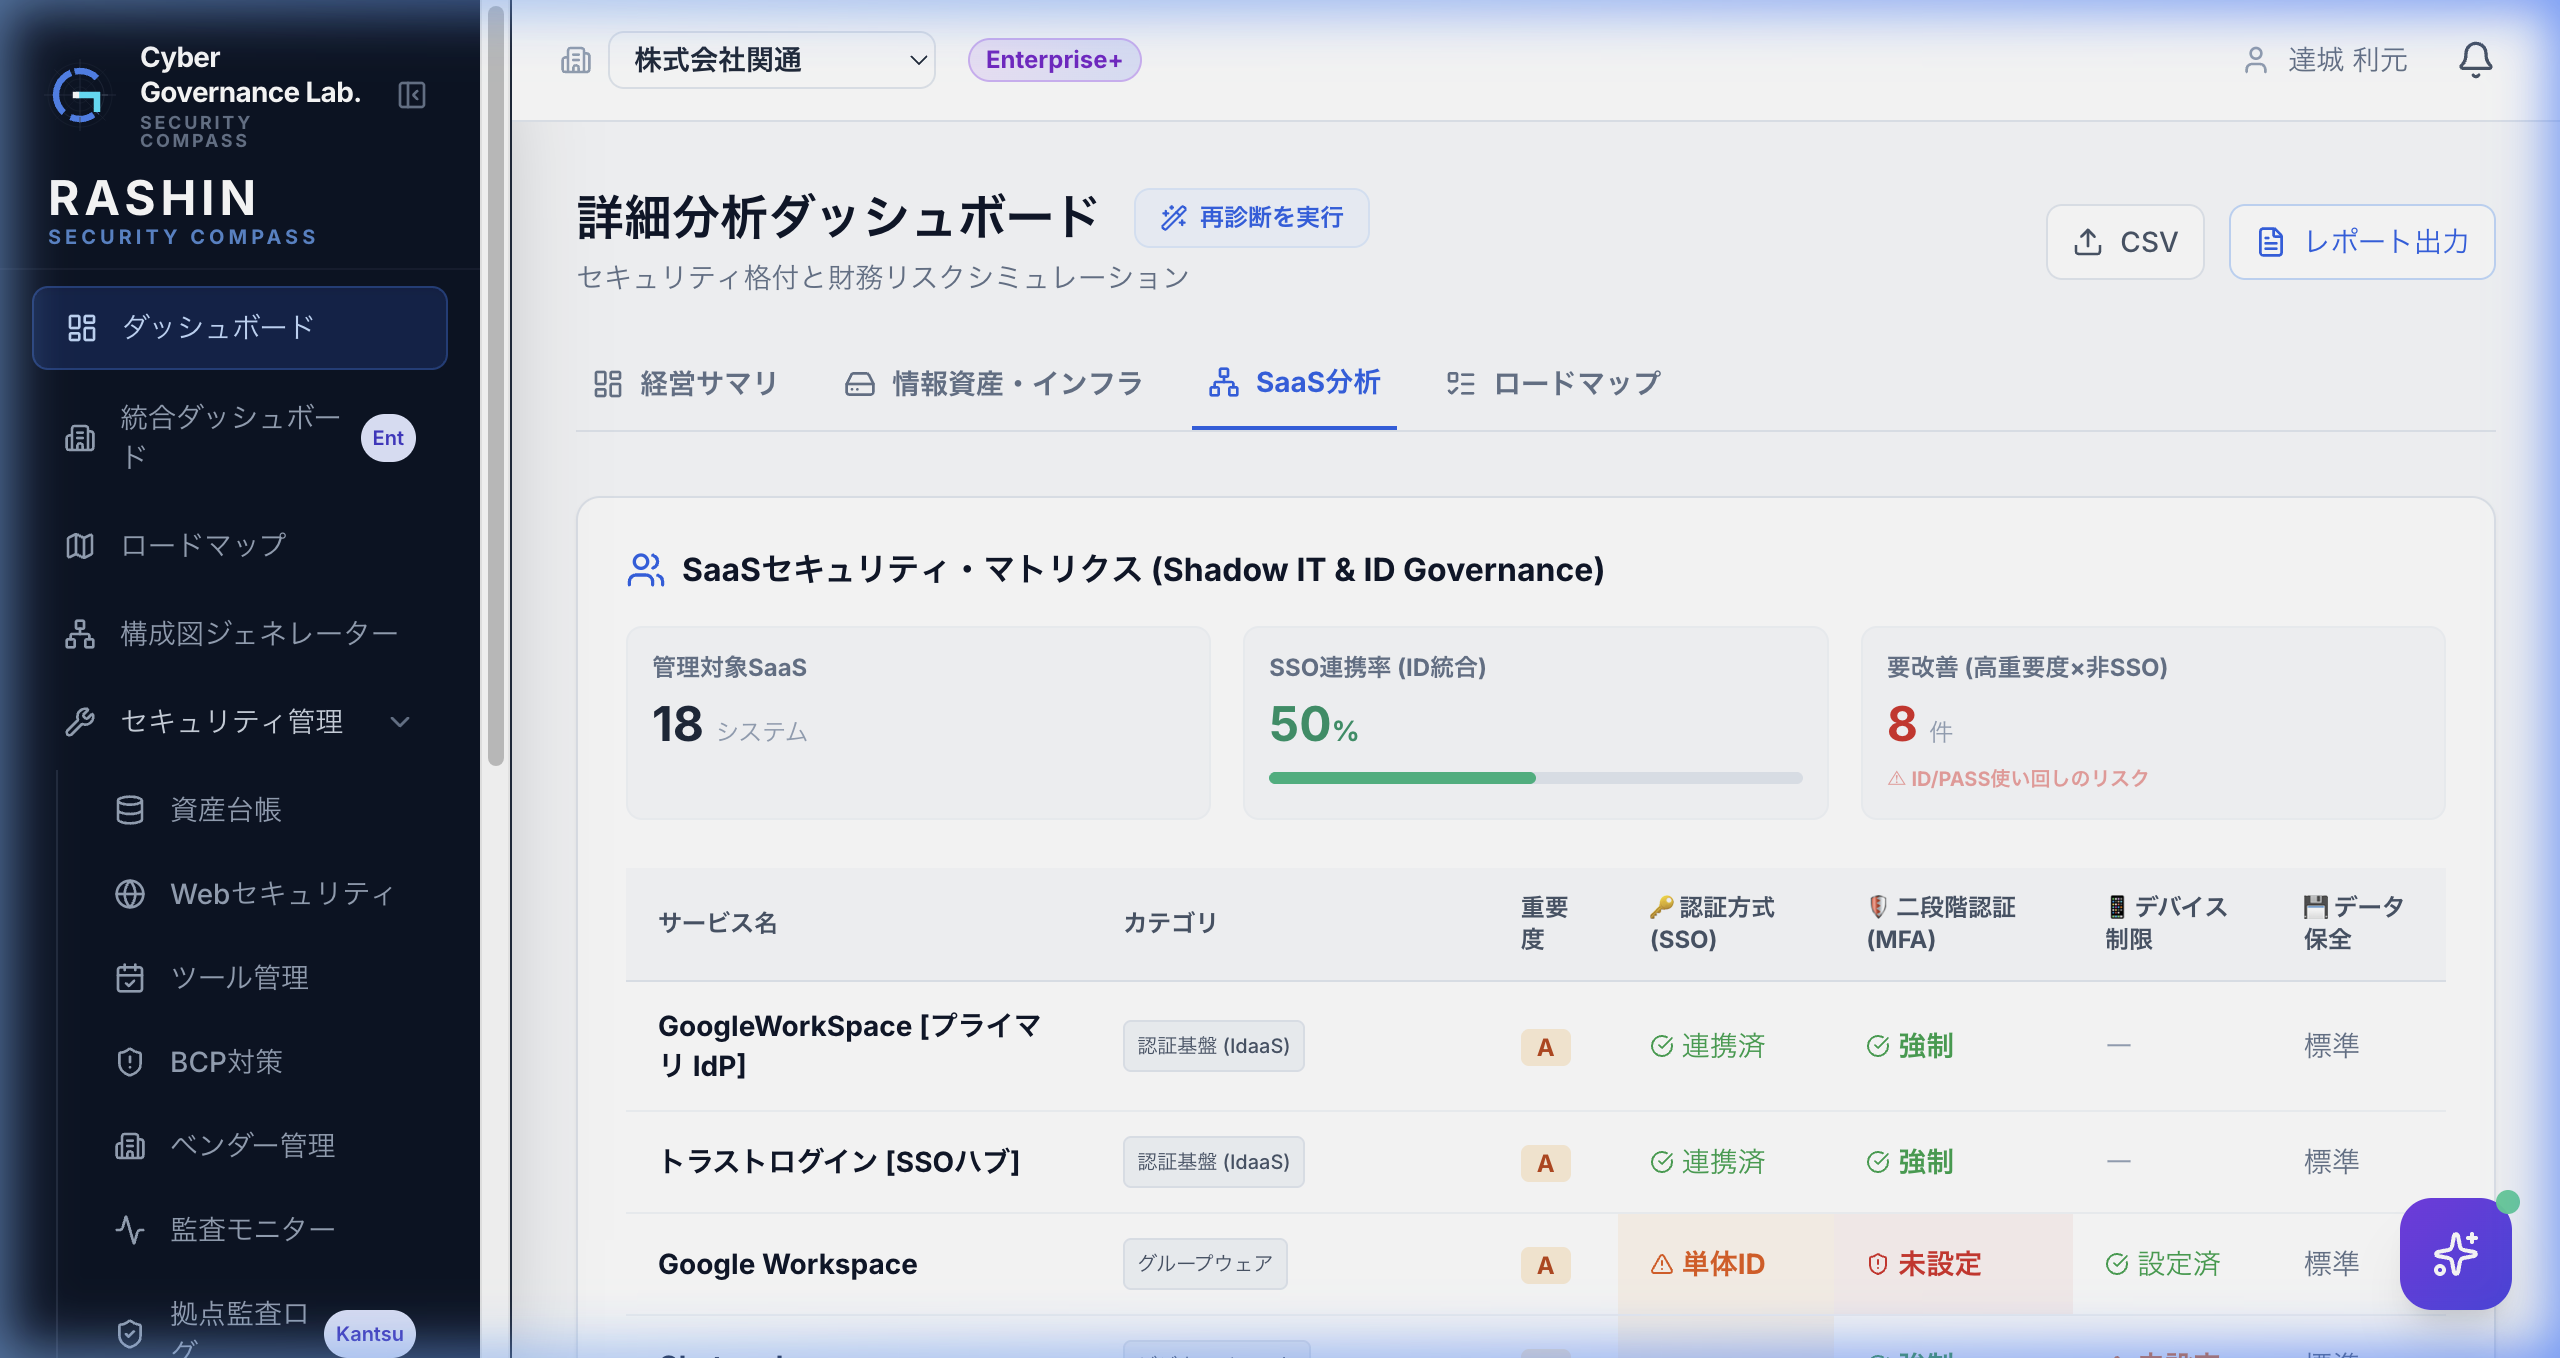
SaaS・クラウド認証リスク分析
社内で利用している奉行クラウドをはじめとするSaaSやクラウドサービスの認証設定・多要素認証(MFA)導入率を可視化。ID・パスワード漏洩からの侵入リスクをシャットアウトします。
- 多要素認証(MFA)未適用アカウントの特定
- 特権管理者権限の適切な管理・チェック
SCS格付 ★取得シミュレーター
IPA・経済産業省が推進するセキュリティ格付(SCS)に対応。自社が現在「★いくつ」を取得できるか、また次の★を獲得するために必要な要件を自動判定します。
- ★〜★★★取得のための不足要件を一覧表示
- 取引先・親会社への証明資料をワンクリック生成
よくあるご質問
導入やご利用に関するご質問をまとめています。
Q1. 奉行クラウドを導入していない一般企業でも利用できますか?
はい、もちろんご利用いただけます。RASHINは奉行シリーズに限らず、すべてのIT資産やSaaS・クラウド環境のセキュリティリスク評価・自動ロードマップ作成に対応しております。
Q2. 専門家へのチャット相談や定期勉強会は別料金が発生しますか?
いいえ、RASHINの標準プランに専門家チャット相談・定期勉強会への参加権が含まれております。追加料金なしでいつでも専門家に直接ご相談いただけます。
Q3. 診断レポートやロードマップの作成にはどのくらいの時間がかかりますか?
無料アカウント登録後、わずか1〜3分程度の簡単な入力で「自社専用セキュリティリスク評価レポート(PDF)」および「自走ロードマップ」が自動生成されます。
Q4. 社内にIT専任のセキュリティ担当者がいなくても運用できますか?
はい。RASHINは「専門知識がなくても自走できること」を最大のテーマに開発されています。タスクはパズル形式で分かりやすく整理され、具体的な設定手順や解説が付属しているため、総務・管理部門の方でもスムーズに運用いただけます。
まずは自社のセキュリティ状態を知ることから始めましょう
無料アカウント登録で「自社専用セキュリティリスク評価レポート(PDF)」と「自走ロードマップ」を即時作成。1分で自社の想定被害額と優先タスクを把握できます。
ご導入に関する個別のご相談・お問い合わせは お問い合わせフォーム へ
ご相談・お問い合わせ
サービス導入、奉行クラウド連携、セキュリティ診断に関する個別のご質問・ご相談は以下のフォームよりお気軽にお問い合わせください。